
GetSiteCopy — бот для свободного доступа к статьям заблокированных СМИ
Недавно в соседнем блоге на хабре писали про Amnezia VPN, self hosted решение, устойчивое к блокировкам. Это проект был изначально разработан на хакатоне Demhack, который объединяет проекты в области приватности и свободы интернета. Потом он прошёл акселерацию в Privacy Accelerator. А здесь мы...
Поднимаем собственный узел в анонимной сети Hidden Lake
Хоть анонимные сети и являются определённого рода остатком, придатком куда большего множества всеразличных коммуникаций, тем не менее их можно рассматривать как некого рода островки приватности, абстрагированные от всего остального мира и завораживающие своей технической ухищрённостью и...
Вы кто такие, я вас не знаю, или Как мы делаем JWT-аутентификацию
Привет! Меня зовут Данил, я backend-разработчик в Doubletapp. Почти во всех наших проектах есть пользователи, которые могут войти в систему. А значит, нам почти всегда нужна авторизация. Мы используем авторизацию, построенную на JSON Web Token. Она отлично сочетает в себе простоту реализации и...
SpyWare своими руками. Часть 2: Функционал
Всем привет, в этой части мы добавим функционала нашему SpyWare, чтоб было поинтереснее отслеживать что творится с нашим компом, пока нас нет рядом. Давайте начинать =) ... Пару минут чтения спустя, вы узнаете как отследить вашего пушистого хацкера ну или кого-то друго-го не менее любопытного) ......
Monitoring System (SpyWare) с C2 сервером на базе чат-бота в telegram. Часть 1: Создание бота
Введение Hello Habr! Хотел найти приложение, позволяющее отслеживать работу своих компютеров, но испугался что кто-то сможет следить за мной через их. Поэтому решил разработать его сам, изначально ПО было похоже на приложение для родительского контроля, но после добавления новых модулей получилось...
Бестолковые телеграм боты и статический адрес в Outline
Во времена блокировок некогда популярного VPN протокола Wireguard слава перешла к другому, еще более упрощенному по способу подключения через протокол Shadowsocks, многие из вас знаю о нем по приложению Outline. Вот только многие из авторов надежных и доступных персональных vpn-сервисов быстро...
Как биткоин кошелек с мультиподписью Copay подвергла своих пользователей угрозе
Угроза для пользователей возникла из-за использование типа подписи Биткоина SIGHASH_SINGLE( 0x03) SIGHASH_SINGLE( 0x03) – это тип подписи подписывает все входы и ровно один соответствующий выход транзакции монет Биткоина. Соответствующий вывод имеет тот же индекс, что и ваша подпись (т. е. если ваш...
FVWA (Flask Vulnerable Web Application)
Дорогие друзья, добро пожаловать в нашу веб-лабораторию! Мы создали эту лабораторию с одной целью — помочь начинающим ИБ-специалистам ознакомиться с основными уязвимостями в веб-приложениях. Приложение содержит несколько заданий, в каждом из которых реализован некоторый изъян в безопасности (будь...
Вскрываем средство для DDoS-атак на российскую ИТ-инфраструктуру
Привет, Хабр! В начале апреля 2023 года на одном из хостов был обнаружен подозрительный файл mhddos_proxy_linux_arm64 (MD5: 9e39f69350ad6599420bbd66e2715fcb), загружаемый вместе с определенным Docker-контейнером. По открытым источникам стало понятно, что данный файл представляет из себя свободно...
Werkzeuger: раскручиваем arbitrary file read до RCE в веб-приложении на flask
В данной статье мы: 1) Создадим свое первое веб-приложение на Flask 2) Изучим, зачем нужен режим отладки? 3) Рассмотрим, как генерируется PIN для входа в интерактивной консоль Python. 4) Разберем, как можно с помощью уязвимости чтения файлов получить доступ к интерактивной консоли Python. БОНУС)...
(Не)безопасная разработка, часть 2: заимствование метаданных популярных пакетов для подделки рейтинга Python-проектов
Недавно мы опубликовали статью о выявлении вредоносных пакетов в Python Package Index и с тех пор активно используем разработанный нами сервис для анализа проектов. Сегодня хотим поделиться с вами интересным наблюдением, связанным с накруткой репутационной статистики в проектах. Как нечаянно...
Тайна исчезающих сообщений: зачищаем Telegram в автоматическом режиме
На фоне новости о датасатанисте, который "клонировал" своих друзей в цифровое пространство, обучив LLM на 500.000 сообщений в групповом чате (на самом деле не только, но причину каждый найдёт для себя сам), будем кормить паранойю и пошагово разбираться, как же уничтожить свой "цифровой след" в...
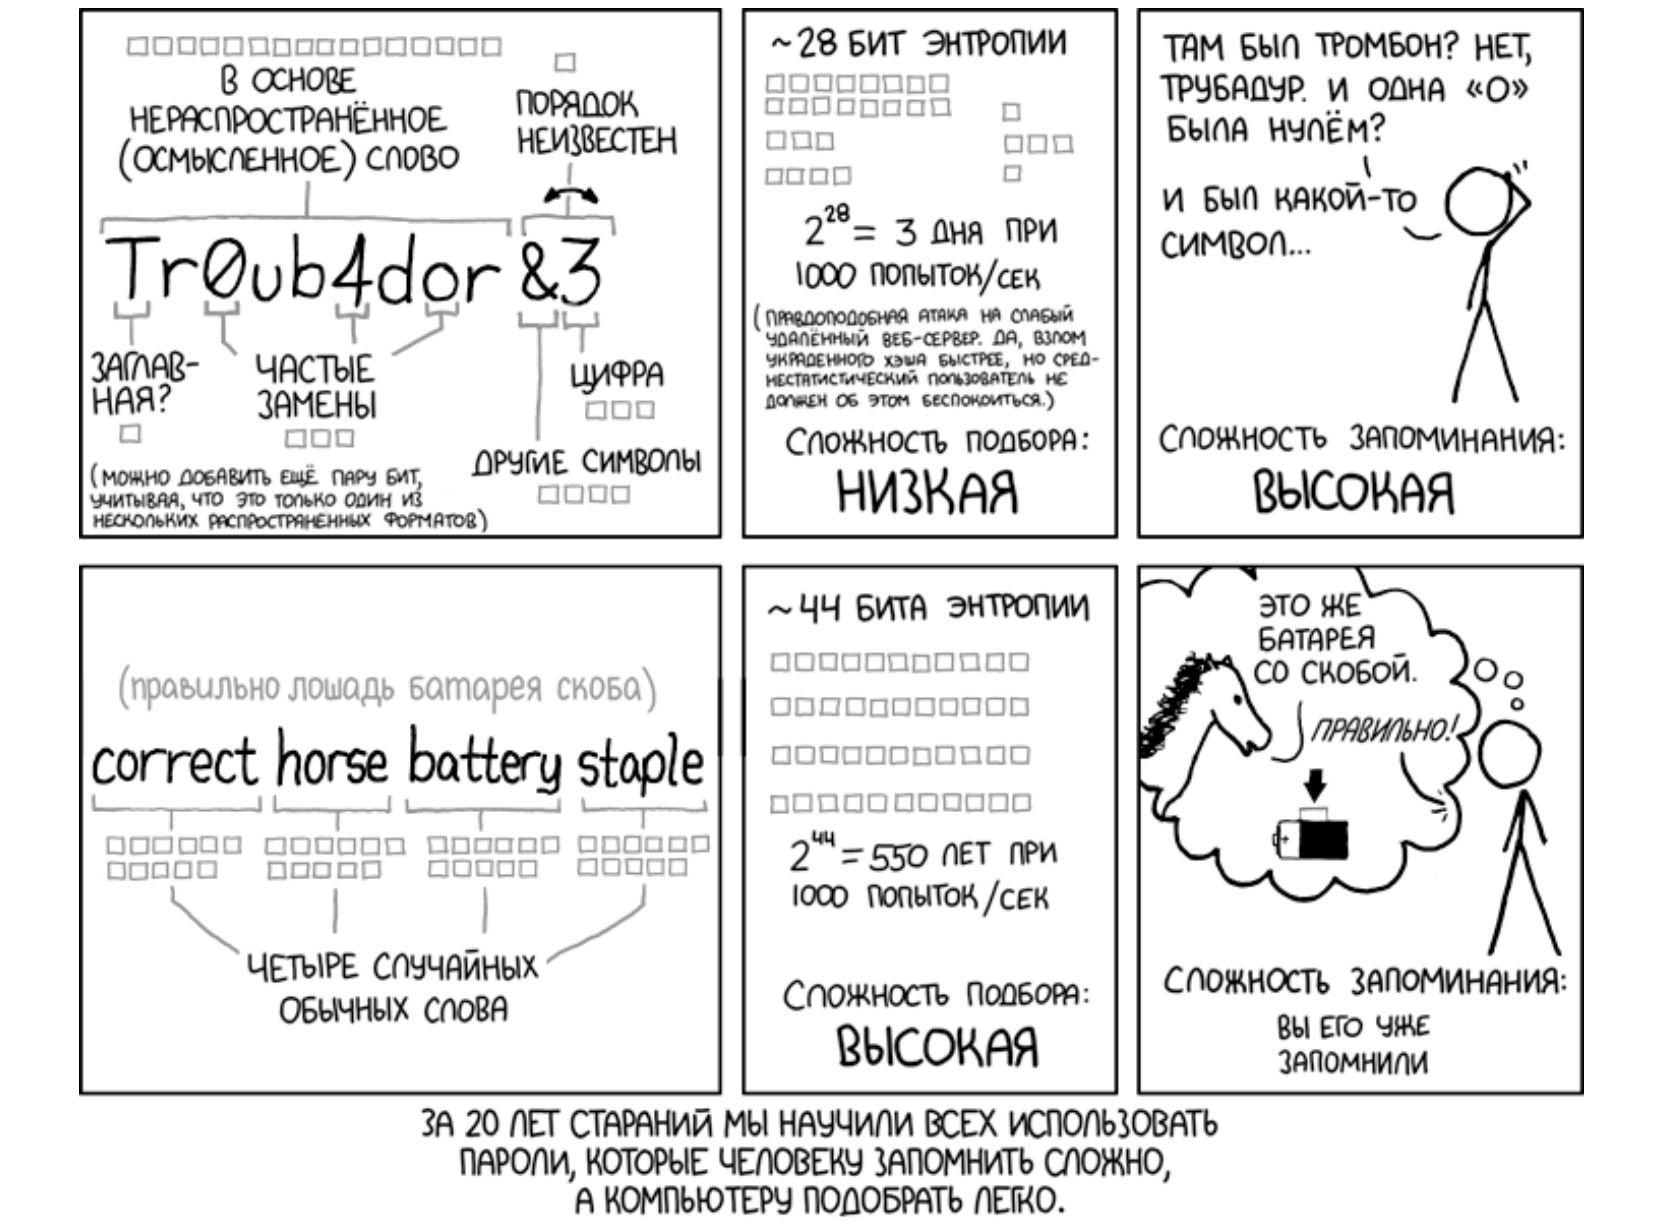
Как разработать Telegram-бота для генерации сложных паролей
Чтобы придумать надежный, но запоминающийся пароль, можно взять несколько слов и объединить их в последовательность, напоминающую сюжет. А после — отформатировать и добавить специальные символы. Все просто, но задачу можно автоматизировать — написать Telegram-бота, который будет генерировать пароли...
(Не)безопасная разработка: как выявить вредоносный Python-пакет в открытом ПО
Открытое ПО сегодня привлекает повышенное внимание с разных сторон — разработки, бизнеса, технологий. Естественно, и его безопасность стоит отдельным вопросом, ведь злоумышленники также активно интересуются open source и создают угрозы для безопасной разработки. Доставка вредоносного кода через...
iptv через VPN. Получение ip-адресов
У меня дома перестало работать iptv с одного известного сервиса (где за 1 доллар в месяц тебе дают много-много каналов). Попробовал через vpn - всё работает. Но не буду же я весь трафик с роутера кидать через vpn? Читать далее...
Как школьники МЭШ взломали
История о том, как школьники нашли глупейшую ошибку в production версии электронного журнала г. Москвы и построили на этом бизнес. Читать далее...
Поиск открытого API сайта или Ускоряем парсинг в 10 раз
Поиск открытого API сайта или Ускоряем парсинг в 10 раз Цель статьи — описать алгоритм действий поиска открытого API сайта. Целевая аудитория статьи — программисты, которым интересен парсинг и анализ уязвимостей сайтов. В статье рассмотрим пример поиска API сайта edadeal.ru, познакомимся с...
Как установить лицензионную защиту кода на Python и обезопасить данные с помощью HASP?
Всем привет, я Вячеслав Жуйко – Lead команды разработки Audiogram в MTS AI. При переходе от On-Cloud размещений ПО на On-Premises в большинстве случае перед вами неизбежно встанет задача защиты интеллектуальной собственности – и она особенно критична для рынка AI, где задействуются модели,...