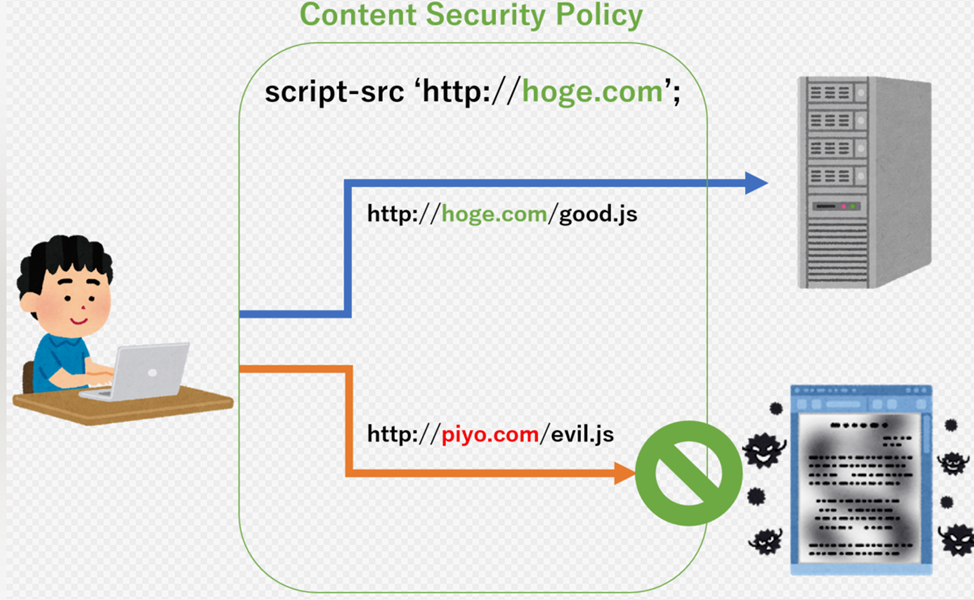
CSS и безопасность данных
Различные компоненты фронтенда традиционно являются вотчиной веб разработчиков и дизайнеров и они не всегда задумываются о безопасности контента. В этой статье я предлагаю поговорить о безопасности CSS. Для начала вспомним, что такое кросссайтскриптинг (CSS). XSS это тип атаки на веб-ресурсы,...
[Перевод] Ладья на XSS: как я хакнул chess.com детским эксплойтом
Шахматы – это одно из многих моих хобби, за которыми я провожу свободное время, когда не ковыряюсь с какой-нибудь электроникой. При этом играю я так себе, и когда мне изрядно надоело проигрывать, я решил заняться тем, что у меня получается гораздо лучше… хакнуть систему! В этой статье я расскажу о...

Неочевидные угрозы: как защититься от атак на десериализацию, XSS и чтение произвольных файлов
Злоумышленники могут успешно атаковать 98% веб-приложений. И это не просто громкие цифры, а данные из исследования Positive Technologies. Как такое возможно, если есть инструменты и практики типа SAST, DAST и WAF, а разработчики вроде бы нормально кодят? Давайте я объясню, как устроены опасные...
Обычный Client Side с необычной эксплуатацией
Это статья о клиентских уязвимостях, которые мне показались интересными. Целью статьи является показать, что иногда из, казалось бы, скучных уязвимостей с низким импактом, можно выжимать больше, чем кажется. Читать далее...
Какие баги мы заложили в онлайн-банк на PHDays 12: разбор конкурса $NATCH
Всем привет! Если помните, в этом году Positive Hack Days 12 предстал перед нами в новом формате: помимо традиционной закрытой зоны появилось доступное для всех публичное пространство — кибергород, где посетители узнали, как не стать жертвами мошенников на маркетплейсах, а также об особенностях...

Ликбез по распространенным Client-Side уязвимостям
В этой статье мы покажем: как в разных ситуациях манипулировать веб-сайтом таким образом, чтобы он передавал пользователям вредоносный JavaScript. как скомпрометировать администратора сайта, отправив ему личное сообщение; как атаковать разом всех пользователей при помощи комментария под статьей;...
[Перевод] Короткий срок сессии не повышает безопасность
После логина в веб-приложение сессия не остаётся валидной навечно. Обычно срок сессии истекает спустя заданное время после логина или после того, как пользователь ничего не делал в течение какого-то времени. Какими должны быть эти сроки? Введение В некоторых веб-приложениях сессии имеют...
История одной XSS в Telegram
Здравствуйте, уважаемые читатели Хабра! Сегодня я хочу поделиться с вами информацией о XSS-уязвимости, которую я обнаружил в Telegram около двух недель назад. Также статья коснется некоторых особенностей работы программы поиска уязвимостей от Telegram. Моя цель — не только продемонстрировать вам...
Обеспечение безопасности Frontend приложений
Безопасность является важным фактором при создании frontend приложений, поскольку они часто являются отправной точкой для атак. Я решил собрать в одну статью основные меры, которых стоит придерживаться или о которых хотя бы нужно задуматься. Следуя этим основным мерам безопасности, frontend...
XSS атакует! Не краткий обзор где и как искать уязвимости
Казалось бы, XSS уязвимостям уже 100 лет в обед: написано огромное количество материала на эту тему, браузеры и инструменты которые мы используем тоже развиваются и добавляются новые уровни защиты. Но тема не перестает быть актуальной, ведь в новой версии Top 10 Web Application Security Risks...
Как багхантеру искать XSS-уязвимости через наложение парсеров: исследование Positive Technologies
Привет, Хабр! Меня зовут Игорь Сак-Саковский, и я уже семь лет занимаюсь безопасностью веб-приложений в команде PT SWARM в компании Positive Technologies. В этой статье расскажу о моем недавнем исследовании, которое вошло в топ-10 методов веб-хакинга 2021 года по версии PortSwigger. При общении в...
Безопасность ASP.NET
Веб платформа ASP.NET за последние десятилетия получила достаточно широкое распространение. С ее помощью разрабатывают веб-сайты и веб-приложения с помощью таких средств как HTML, CSS и JavaScript. Также с помощью ASP.NET можно создавать веб-API и веб сокеты. Одной из основных проблем при...
[Перевод] Перевод: Rxss внутри атрибута href — Обход множества странных проверок для захвата аккаунтов
Вот конечная полезная нагрузка после обхода всех странных проверок - javascript://;%250a+alert(document.cookie,%27@www.redacted.com/%27) Если вам все еще интересно, как и почему использовалась именно эта полезная нагрузка и методология, обязательно дочитайте статью до конца, где я все подробно...
Безопасная разработка в HTML
В сети можно найти множество различных публикаций, посвященных безопасной разработке backend приложений. Основной причиной этого является то, что в бэкенде ведется основная обработка данных и соответственно, там выше риски в случая уязвимости кода. Но не стоит забывать и об уязвимостях на frontend,...
Как багхантеры ищут уязвимости: лайфхаки и неочевидные нюансы
Багхантинг — очень интересное занятие (по моему скромному мнению 🙂). Никогда не знаешь, какую уязвимость удастся найти сегодня. Каждый белый хакер уникален и имеет собственный стиль. Тяжелым трудом он приобретает необходимые навыки и оттачивает техники поиска уязвимостей определенных классов. В...
Positive Technologies на HighLoad++ 2022: доклады экспертов, конкурс по поиску уязвимостей и безлимитная газировка
Positive Technologies 24 и 25 ноября примет участие в конференции для разработчиков высоконагруженных систем HighLoad++ 2022. Заходите на наш стенд, чтобы пообщаться с экспертами, узнать методы поиска уязвимостей и обеспечения безопасности ПО, поискать уязвимости в ходе конкурса, выиграть мерч, а...
Как начать заниматься багхантингом веб-приложений
Компании могут проверять свои продукты, сервисы или инфраструктуру на реальность взлома разными способами: это и пентест, и редтиминг, и bug bounty. Дыры в программном обеспечении могут обернуться убытками для компаний и компрометацией персональных данных (а иногда и финансовыми потерями) для...
XSS с мутациями: как безопасный код становится зловредным и при чем здесь innerHTML
В статье сначала взглянем на примеры mXSS уязвимостей недалекого прошлого, а затем рассмотрим совсем свежие примеры, которые позволили обойти защиту популярных HTML-санитайзеров. Разберемся как им это удалось, и почему так сложно надежно защититься от уязвимостей, основанных на мутациях...