
Agent Tesla и DotRunpeX — опаснейшее комбо в деле: история и анализ. Часть 1
Приветствую, друзья. Если бы меня кто-то сейчас спросил, какое сегодня самое популярное вредоносное ПО в мире, я бы без раздумий ответил — Agent Tesla. Почему я так считаю? 163 тысячи сэмплов этого вредоноса, и больше двух тысяч было выгружено только за апрель. И эта кампания будет только набирать...
Топ самых интересных CVE за май 2023 года
Внимание! Вся представленная информация предназначена для ознакомления. Автор не несет никакой ответственности за причиненный вред с использованием изложенной информации. Ниже представлена подборка самых интересных уязвимостей за май 2023 года! Читать далее...
По горячим следам: как обходили PT Application Inspector на Standoff 11
Недавно завершилась одиннадцатая кибербитва Standoff, проходившая в рамках Positive Hack Days 12 в московском Парке Горького. C 17 по 20 мая 22 команды белых хакеров атаковали государство F — виртуальный город с собственной железнодорожной инфраструктурой, атомной станцией, заводом по обогащению...
Всем по зловреду: анализ open-source-стилера Umbral
Недавно мы обнаружили атаки с новым стилером Umbral. От них уже пострадали российские компании из нескольких отраслей. Особенность вредоноса в том, что его исходники в открытом доступе размещены на GitHub. Мы исследовали код и разобрались, как работает Umbral Stealer, что умеет и за какими данными...
The Walking Pod: основные стратегии атак изнутри кластера
У Kubernetes много инструментов защиты поставляется прямо из коробки. Но все равно степень выстроенной защиты зависит от компетенции специалистов, которые ее настраивают, требований бизнеса и ресурсов, выделенных на безопасность. В итоге сложно гарантировать, что под видом «мирного и безобидного»...
RedLine Stealer распространяется через NPM — новая угроза для разработчиков?
Приветствую, друзья. Не так давно злоумышленники начали размещать вредоносные пакеты в репозитории PyPi, маскируя различные зловреды под легальные составляющие. Эта кампания до сих пор не была остановлена, а количество пострадавших разработчиков на данный момент точно неизвестно. На этом все не...
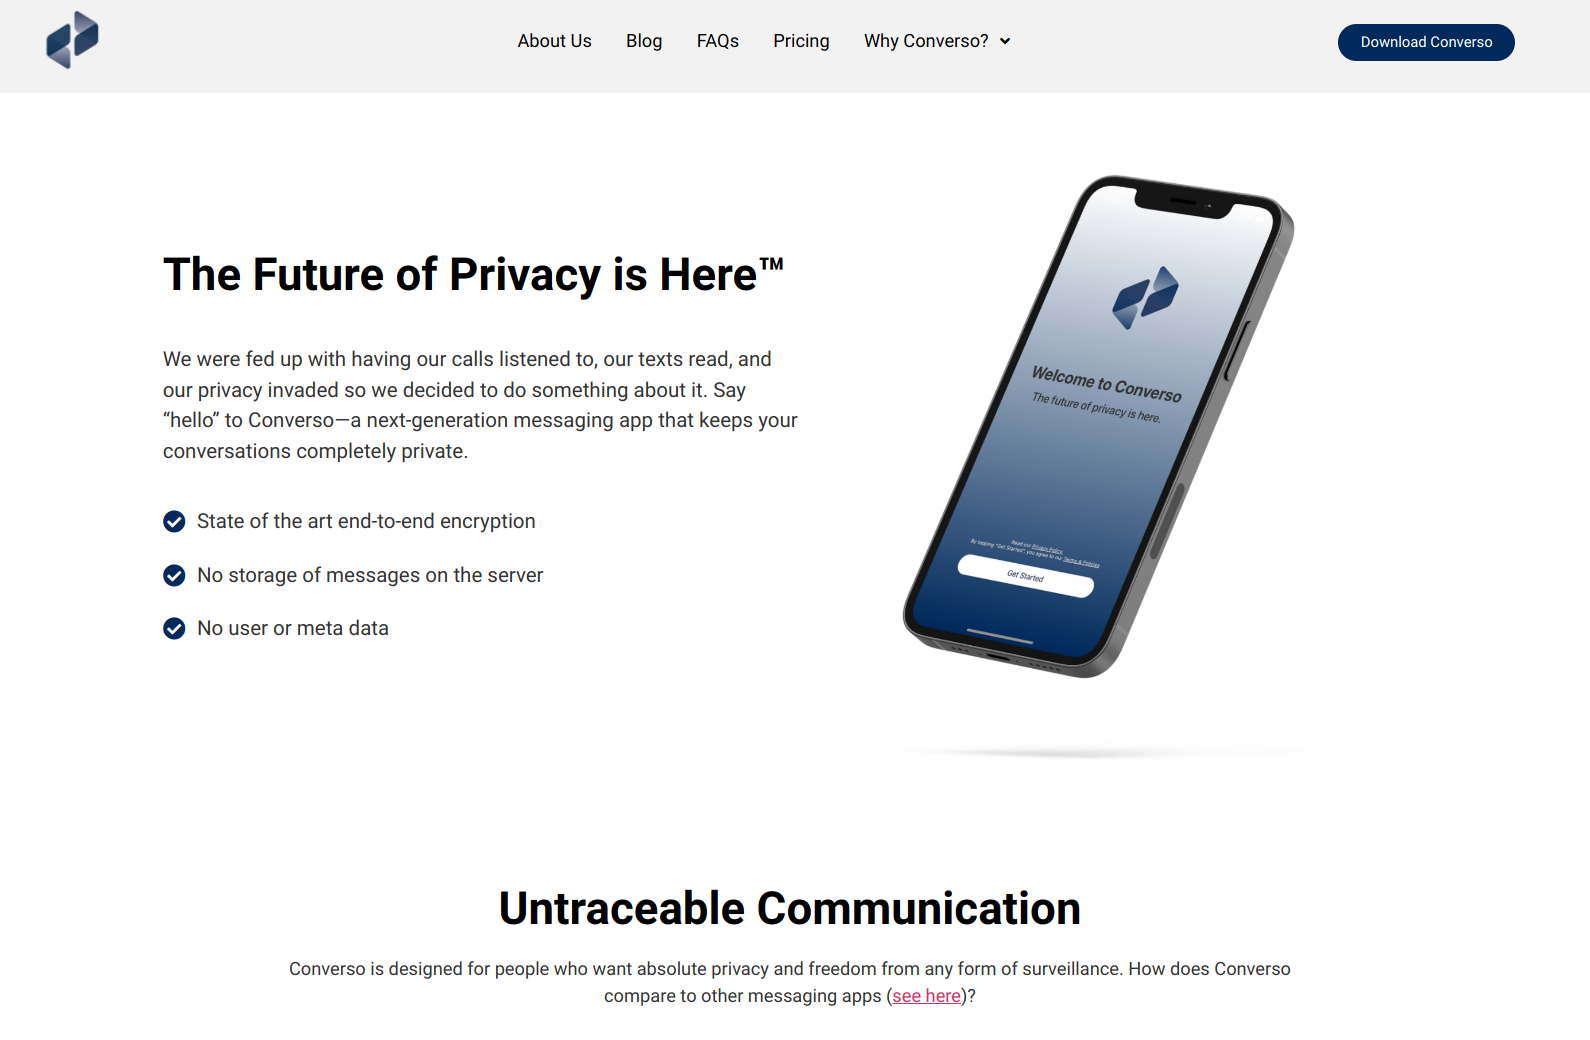
[Перевод] Тестируем заявленные супервозможности нового защищённого мессенджера
Как я случайно взломал «несуществующую» базу данных и нашёл все приватные ключи в мессенджере с «эталонным» уровнем шифрования. Рассказ о подробном анализе Converso и развенчивании смелых заявлений разработчиков о том, что их продукт не собирает пользовательские данные, не отслеживает метаданные,...
[Перевод] Проверяем невероятные заявления разработчиков приложения-мессенджера с шифрованием
Недавно я услышал в подкасте следующее: Я использую приложение Converso, потому что забочусь о безопасности, а все другие приложения, которые утверждают, что только о безопасности и думают, на его фоне выглядят как АНБ. С Converso можно рассчитывать на сквозное шифрование, на то, что сообщения не...
Управляем уязвимостями в ИТ правильно
Управление уязвимостями циклично: оно не заканчивается на инвентаризации активов и выявлении этих самых уязвимостей, но специалисту также важно грамотно осуществлять контроль над их устранением и оперативно реагировать на новые возникающие угрозы ИБ. В этой статье предлагаю выяснить, как правильно...
Универсальный дирижер проекта: что стало с ролью Solution Architect и как она меняет IT
Привет, Хабр! Меня зовут Роман Логинов, и я — Solution Architect Team Lead в «Лаборатории Касперского». Этот пост — отражение моего опыта и погружение в тонкости работы Solution Architect. На мой взгляд, эта роль реально развивает людей и меняет индустрию, заставляя специалиста по-новому смотреть...
[Перевод] У нас была возможность удалить любой пост с LinkedIn
Мы столкнулись на LinkedIn с проблемой безопасности, которая позволяла удалить любой пост с профиля частного лица или компании. Обнаружив эту уязвимость, мы немедленно сообщили в отдел безопасности компании, что в защите есть брешь, через программу Bug Bounty. Воспользовавшись этим багом,...
А у вас в окнах дырки! Пентесты Windows-приложений: кейсы, инструменты и рекомендации
Привет, Хабр! Меня зовут Василий Буров, я — Senior Testing Engineer в департаменте Security Services «Лаборатории Касперского» и в общей сложности более 20 лет тестирую программное обеспечение. В том числе занимаюсь анализом защищенности информационных систем, то есть тестированием на...
Топ самых интересных CVE за апрель 2023 года
Внимание! Вся представленная информация предназначена для ознакомления. Автор не несет никакой ответственности за причиненный вред с использованием изложенной информации. Ниже представлена подборка самых интересных уязвимостей за апрель 2023 года! Читать далее...
Докер в опасности, или как искать уязвимости в образах контейнеров
Всем привет! Меня зовут Роман, я — DevOps-инженер компании Nixys. Продолжаем тему безопасности и рисков. В предыдущей статье говорилось о безопасном подходе к эксплуатации облачных инфраструктур, в этой — расскажу про безопасность docker-образов: какие уязвимости бывают, как их искать в энтих самых...
Берегитесь хакеров-недоучек: советы на примере реальной кибератаки
Привет всем пытливым умам многоуважаемого Хабра! В этой статье мы расскажем об атаке скрипт-кидди (низкоквалифицированных хакеров с ограниченными знаниями и способностями) на IT-инфраструктуру одной из российских компаний. Мы с коллегами из «Информзащиты», безусловно, выручили пострадавших, но...
Удобства и боли рендеринга с React-pdf: опыт использования
Привет, Хабр! Меня зовут Алексей Сингур, я — фронтенд-разработчик в проекте KICS (Kaspersky Industrial CyberSecurity) for Networks «Лаборатории Касперского». Если коротко, то наш продукт защищает промышленные инфраструктуры и сети от киберугроз: анализирует трафик для выявления отклонений и...
[Перевод] Спортивные часы Garmin: изучаем GarminOS и её ВМ MonkeyC
Коротко: я реверснул прошивку своих Garmin Forerunner 245 Music, обнаружив дюжину уязвимостей в их платформе для разработчиков приложений Connect IQ (CIQ). Уязвимости можно использовать для обхода разрешений и компрометации часов. Представители Garmin сообщили, что некоторые из обнаруженных...
Обзор сканера Nikto для поиска уязвимостей в веб-серверах
Перед проведением атаки на целевой веб-сайт злоумышленнику необходимо собрать о нем как можно больше информации, а также найти уязвимости. Однако есть способ, который позволит раньше других найти уязвимости и тем самым повысить безопасность веб-сайта. Для этих целей используют специальные типы...