
SOAR и PTaS пришел конец? Обзор SecOps прогноза Gartner 2024
Хабр, насколько вы верите в гадания и судьбу? А может кармические циклы жизни? Попытка предугадать будущее всегда тешила и успокаивала душу человека. Так вот сфера инфобеза не стала исключением, однако, вместо карт таро и кофейной гущи специалисты каждый год собирают и анализируют изменения в...
SOAR и PTaS пришел конец?
Хабр, насколько вы верите в гадания и судьбу? А может кармические циклы жизни? Попытка предугадать будущее всегда тешила и успокаивала душу человека. Так вот сфера инфобеза не стала исключением, однако, вместо карт таро и кофейной гущи специалисты каждый год собирают и анализируют изменения в...

Активоцентричность и хранение данных [Оголяемся технологически. MaxPatrol SIEM]
Привет! Меня зовут Иван Прохоров, я руководитель продукта MaxPatrol SIEM. Мы продолжаем наше технологическое погружение в наш SIEM и сегодня расскажем об активоцентричности и хранении данных. А помогать мне в этом будет мой коллега, архитектор продукта MaхPatrol SIEM, Роман Сергеев. В прошлой...
Создание правил SIEM с использованием категорийных моделей
В статье рассказываю о возможности применения концепции категорийных моделей для выявления аномалий в действиях пользователей при помощи SIEM. Модели позволяют описать и использовать профиль типичной активности пользователей и других сущностей. У себя используем их для выявления кражи учетных...

Эволюция потребностей в работе с логами и обогащениями [Оголяемся технологически. MaxPatrol SIEM]
Всем привет! Эволюция потребностей и возможностей обработки логов в SIEM-системах не стоит на месте. И сегодня мы, Иван Прохоров, руководитель продукта MaxPatrol SIEM, и Петр Ковчунов, который пишет экспертизу для этого продукта, разберем наш ответ этому челленджу. Когда мы проектировали свой...

Уязвимость VSCode и «объективный» взгляд на Git
Привет, Хабр! Меня зовут Владислав Кормишкин, я аналитик-исследователь угроз кибербезопасности в компании R-Vision. Сегодня я хотел бы рассказать вам об одном из самых популярных редакторов кода — VSCode, и о том, как злоумышленники могут использовать его в своих целях. На сегодняшний день известно...

Как работают системы ИБ: обзор для начинающих безопасников
Подготовили обзор пяти основных систем ИБ — WAF, NGFW, IAM, SIEM, DLP для специалистов, которые планируют начать карьеру в сфере безопасности. Разбираем «на пальцах» основные компоненты и принципы их работы. Составить обзор помог Даниил Козин, старший специалист по информационной безопасности...

Препарируем Wazuh: активно противодействуем угрозам
Системы класса SIEM традиционно используются для сбора событий ИБ с источников и выявления подозрительных активностей в этих событиях. Однако, системы SIEM можно также использовать в качестве ядра для комплекса автоматического реагирования на выявленные угрозы. По сути, мы получаем некий аналог...

Правила в SIEM — легко. Среда для эффективной разработки контента SIEM
Привет, Хабр! Меня зовут Ксения Змичеровская, я системный аналитик в компании R-Vision. Совсем недавно мы выпустили собственный плагин R-Object для работы с R-Vision SIEM. Наш плагин – это полноценная среда разработки с преднастроенными шаблонами объектов, подсветкой синтаксиса, подсказками и...
Как сделать персональные отчеты о действиях пользователей в SIEM
Рассказываю об опыте и методологии создания персональных отчетов о действиях сотрудников по событиям из SIEM. У нас они используются для выявления потенциальных захватов учетных записей злоумышленниками при распространении их по корпоративной сети организации (lateral movement). Читать далее...

Внутренняя кухня Security Operations Center: рецепт контента
Привет, Хабр! Меня зовут Кирилл Рупасов. Я руковожу группой инженеров SOC (Security Operations Center) в «К2 Кибербезопасность». Я не понаслышке знаю, как порой непросто создавать контент для Центра мониторинга кибербезопасности. Написать одно правило обычно несложно, а вот разработать их связанный...

Препарируем Wazuh. Часть 4: правила корреляции
В этой статье мы продолжим рассматривать вопросы, связанные с настройкой Wazuh. В частности, рассмотрим работу с правилами корреляции. Но для начала поговорим о том, зачем вообще нужны эти правила и как лучше их использовать для обеспечения информационной безопасности. Читать далее...

Что используют в работе «белые хакеры»: инструменты для кибербезопасности и проведения пентестов
В арсенале специалистов по информационной безопасности и пентесту есть много инструментов и методов для защиты безопасности информационных систем и сетей. Рассказываем о популярных. Читать далее...
Про будни инженера поддержки сложных решений для защиты ИТ-инфраструктуры
Всем привет! Мы (Олег Герцев и Лиля Кондратьева) работаем в сервисном центре Positive Technologies и отвечаем за поддержку MaxPatrol SIEM и Maxpatrol VM соответственно. Мы не только обрабатываем более десяти тысяч заявок в год, но и активно развиваем экспертизу клиентов и партнеров: среди наших...
Препарируем Wazuh. Часть 3: источники не из коробки
В предыдущей статье мы говорили о том, как можно подключить к Wazuh стандартные источники, идущие, что называется, «из коробки». С ними все относительно просто: выполняем действия, представленные в инструкции по подключению Wazuh на источнике, выполняем необходимые правки на стороне агента и все...
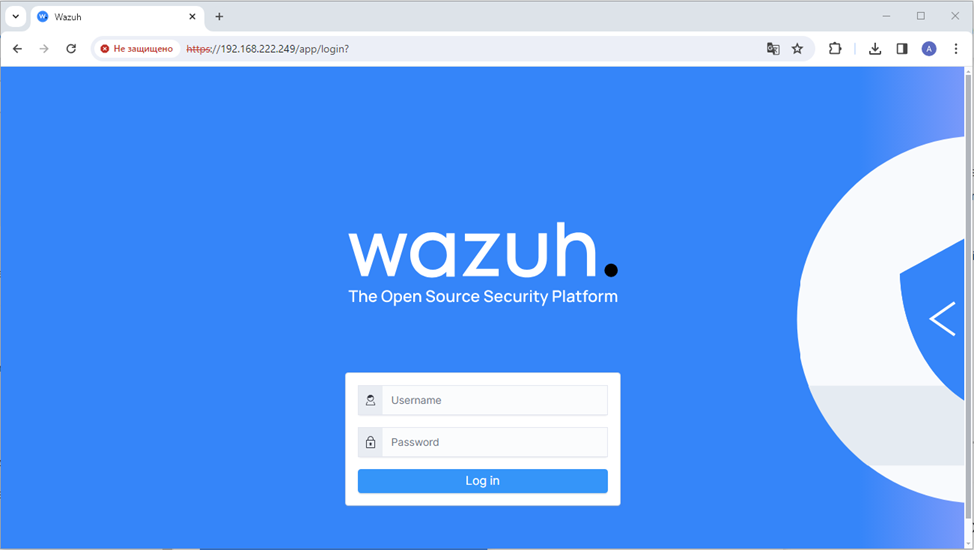
Препарируем Wazuh. Часть 1: Базовая установка
Тема SIEM решений с открытым исходным кодом постоянно проявляется на просторах сети. Одних интересуют SIEM системы как таковые, и хочется разобраться в решениях данного класса, но при этом не хочется связываться с тяжелыми и запредельно дорогими коммерческими SIEM. Другие не уверены, что им вообще...
Нормализация событий информационной безопасности и как ее можно выполнять с помощью языка eXtraction and Processing
Всем привет! На связи Михаил Максимов, я — ведущий эксперт департамента развития технологий в R&D Positive Technologies. За плечами у меня многолетний опыт по развитию экспертизы в нашей системе MaxPatrol SIEM и процессов вокруг нее. И сегодня я хочу поговорить про один из видов экспертизы в...
«Костыли» вместо SIEM или почему так лучше не делать?
В 2022 году только 14,5% российских компаний были оснащены SIEM, показало наше исследование. При этом задачи по контролю безопасности ИТ-инфраструктуры были и остаются у всех. Их часто решают альтернативными средствами. Например, 12% наших респондентов заявляли, что имеющиеся у них средства ИБ...