
Интеграция .NET-приложения с внешним API по ГОСТ TLS через CryptoPro
Всем привет. Представлюсь - меня зовут Евгений Думчев и я Team Lead .NET разработки в DDPlanet. В какой-то момент в моей практике появилась задача по интеграции с внешним API. Для взаимодействия требовалось применять предоставленный публичный доверенный сертификат сервера .cer и клиентский .pfx...

API за стеной: как и от каких рисков защищает API Firewall
Через API проходит большой объем данных, в том числе конфиденциальных. Естественно, такое «богатство» интересует киберпреступников. Они могут с помощью уязвимостей API обойти авторизацию в приложения, получить ценные данные компании или клиентов и т.п. Для защиты программных интерфейсов может...

Опыт цифровизации службы безопасности банка. Единая IT-экосистема на базе BPMS
Принято считать, что СБ скептически настроена к автоматизации. Да и вообще, разработка специализированного софта стоит дорого, а бюджеты для СБ выделяются по остаточному принципу. Банк Синара разрушил все эти стереотипы и создал единый цифровой контур на базе BPMS. Сотрудники самостоятельно...

[Перевод] Бесплатный инструмент Autoswagger находит уязвимости API, которые злоумышленники надеются, что вы пропустите
API-интерфейсы — основа современных приложений и одна из самых уязвимых частей инфраструктуры организации. Это делает их излюбленной целью злоумышленников. Тревожно, что подобные уязвимости настолько легко эксплуатировать, что этому можно научить человека без технического образования за один день....

Работа с JWT-токенами в браузере без боли и страданий
Приветствую, дорогой читатель! Хочу поделиться решением наболевшей проблемы — автоматическим обновлением access-токена при истечении его срока действия. Читать далее...

Финтех в беттинге: как мы внедряли KYC/AML в закрытой high-risk платформе bookedsports.com
Закрытые букмекерские платформы — особая категория. Они не работают "на массу", редко светятся в инфополе и, как правило, ориентированы на опытных игроков и крупные суммы. Именно таким проектом стала bookedsports.com — зарубежная БК с ограниченным доступом и британской лицензией, в которой мне...

Создание плагина для Keycloak: Загрузка пользователей из внешнего API
Если вы работаете с Keycloak и сталкивались с необходимостью интеграции внешних пользовательских данных — этот материал для вас. В данной статье я подробно описываю процесс создания плагина на Java для Keycloak. Мы будем рассматривать все этапы разработки, начиная с основ и заканчивая примерами...

WebSocket: просто о сложном. Часть 2 — практическое применение и тонкости
С вами снова Юля, системный аналитик из EvApps и мы продолжаем разбираться в технологии WebSocket. В первой части (WebSocket для начинающих системных аналитиков: просто о сложном. Часть 1), мы познакомились с основами WebSocket, а теперь давайте заглянем под капот реального сайта, например,...

Вас ждет штраф в 15 млн ₽, но мы знаем как этого избежать. Чек-лист внутри, изучайте и сохраняйте
С 30 мая 2025 года в России вступают в силу новые нормы, ужесточающие ответственность за утечку персональных данных. Новые требования предусматривают штрафы до 15–20 млн ₽ за нарушение правил защиты информации. Эти изменения крайне актуальны, поскольку владельцы сайтов, интернет-магазины и...
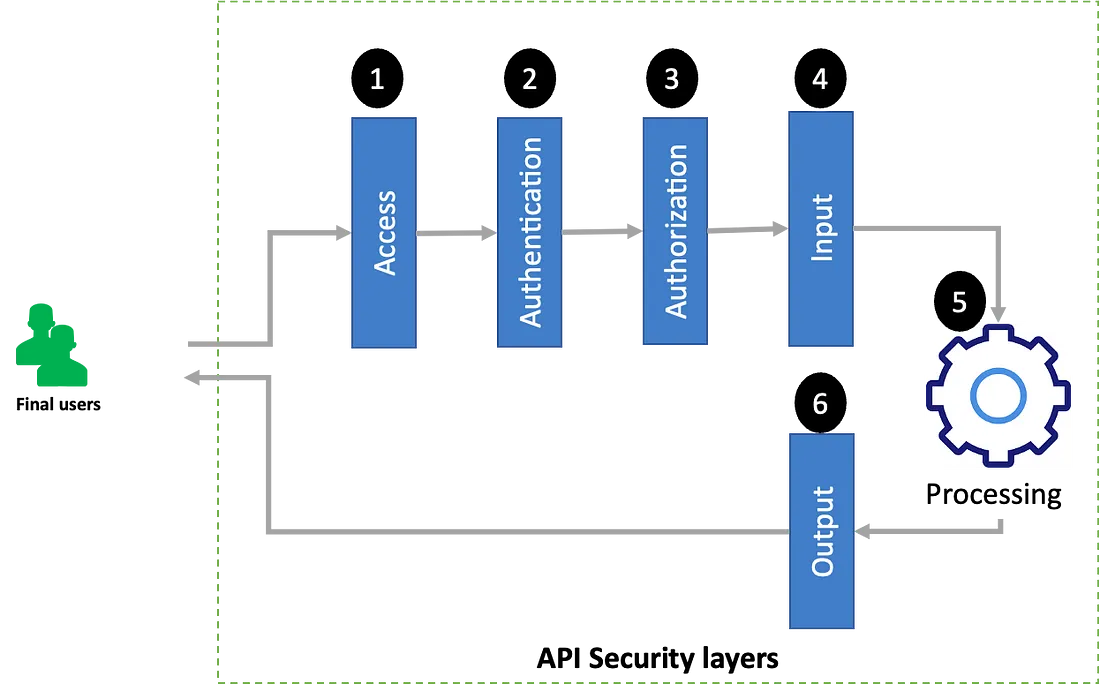
[Перевод] API Security Best Practices
Данная публикация - перевод серии постов Хассена Бельгасема - API Security Best Practices. Статья о том, как обеспечить безопасность API. API стал одним из фундаментальных элементов мобильных и веб-приложений, обеспечивая бесшовную коммуникацию между различными системами и сервисами. Однако,...

[Перевод] Поиск доступных конфиденциальных API ключей в JS-файлах
Сегодня мы узнаем, как найти открытые API токены в JS файлах. Они представляют риск, поскольку могут предоставить возможность несанкционированного доступа к базе данных компании или платным услугам. Это также распространенная уязвимость в системе безопасности, возникающая из-за неопытности и...

Почему JWT — не панацея: разбор проблем сессий и безопасности
JWT для сессий: удобство или головная боль? JSON Web Token (JWT) приобрёл популярность как удобный способ аутентификации и передачи данных между клиентом и сервером. Его ценят за простоту, stateless-подход и гибкость. Однако большинство гайдов рассказывают только о плюсах, забывая о недостатках. В...

Как автоматизировать рутинные задачи с API UserGate
Вам необходимо перенести 1000 объектов и 600 правил из excel-таблички в UserGate? Или, наоборот, экспортировать из него все политики в таблицы для дальнейшего документирования и анализа? А может быть вы просто хотите погрузиться в API UserGate, но не понимаете с чего начать? Тогда эта статья для...

[Перевод] Как я нашел RCE уязвимость в API-эндпоинте
За время моего пути в баг-баунти я сталкивался с различными интересными уязвимостями, но эта превзошла их все — уязвимость удаленного выполнения кода (RCE) в API-эндпоинте на языке R. Проэксплуатировав ее, мне удалось получить доступ к важным системным файлам и даже установить reverse shell на...

API на передовой: методы противостояния кибератакам
Гайнуллина Екатерина, Security Vision В последние годы значение безопасности API значительно возросло. С увеличением использования API и резким ростом их трафика, поверхность атаки расширилась, что сделало API одной из главных целей для злоумышленников. Согласно отчету Salt Security за 2024 год,...

Google Sheets в OSINT: интегрируем внешние API
Всем привет! Продолжаем наш разговор об использовании электронных таблиц в работе OSINT-аналитиков. В первой части нашего цикла статей мы говорили об автоматизации генерации дорков (расширенных операторов поисковых запросов). Сегодня мы коснемся вопроса интеграции в таблицы данных из внешних API....

WAF: интеграция в SOC через SIEM или ASOC? (Часть 2)
Преимущества интеграции SOC и WAF для мониторинга API Здесь бы хотелось рассказать, как быть с событиями которые показывают аномалии в API и как использовать эти события при интеграции с SIEM-системами. Тут мы с Сергеем попробовали разобрать наиболее частые вариации. Но если у вас есть свои примеры...

Комплексная защита веб-приложений: От каких атак защищает WAF и продукты компании Вебмониторэкс?
Web Application Firewall (WAF) — это ключевой компонент системы безопасности веб-приложений, предназначенный для защиты от различных киберугроз, которые могут эксплуатировать уязвимости в коде или архитектуре приложения. Он анализирует запросы, направленные к веб-приложению, и фильтрует...