Глава: «Консультант по нерешённым проблемам, или Как я подружился с призраком»
Из блога @SimpleHuman, запись #49 Часть 1. Допуск После того случая на вечеринке прошла неделя. Я успел забыть про странное сообщение от Копии_0427. Ну, почти забыть. Оно висело в мессенджере непрочитанным, и каждый раз, когда я листал чаты, глаз цеплялся за этот диалог. «Приходи в серверную». Ага....
OSINT для ленивых. Часть 5: Что у pdf за душой — разбираемся с метаданными документов за 2 минуты
— С метаданных картинок мы уже разобрались, теперь же давайте посмотрим, что за душой у обычных pdf или word документов Читать далее...

Разработка под eCommerce, пулинг объектов в .NET, менеджмент и open source — чтение на выходные от нашей DIY-платформы
Сегодня мы в Beeline Cloud решили поделиться свежими публикациями на нашей DIY-площадке «вАЙТИ». Это — подробные технологические материалы и относительно легкие разборы смежных тем: от лайфхаков по теме eCommerce-разметки и React Server Components до опыта разработки видеоаналитики на базе открытых...
Финтех 2026: почему фраза «у нас всё защищено» стала самой опасной
Исследование само тут, можно забрать, там тоже с картинками 😍 Последние пару лет в разговорах с безопасниками и топами всё чаще звучит одна и та же мысль Мы перестали задаваться вопросом будет ли атака Мы начали думать что будет когда она произойдёт И это очень показательный сдвиг Финансовая...
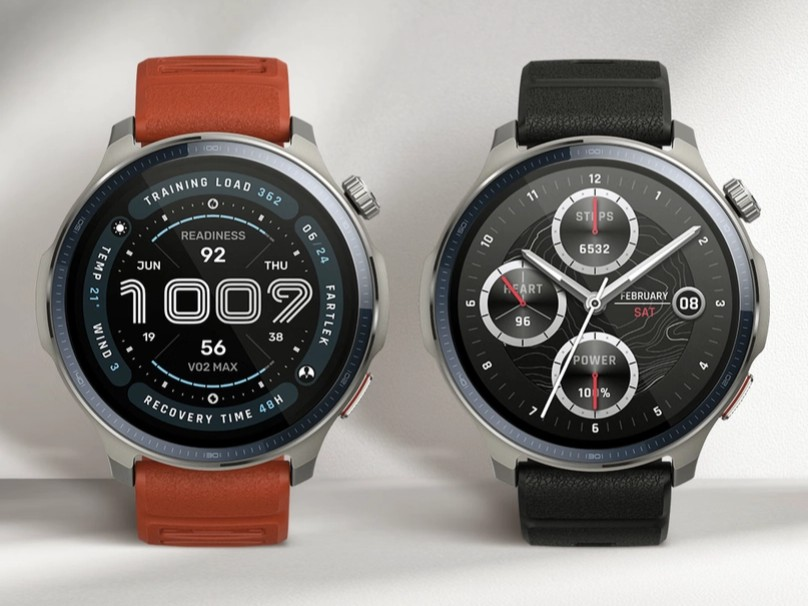
Amazfit Balance 2: как я снова начал пользоваться умными часами и не пожалел
С умными часами и фитнес-трекерами я экспериментировал довольно давно. Пробовал первый Mi Band, второй, первые, вторые и третьи Apple Watch. Какую-то модель от Samsung (уже не помню, что там было), LG Urbane и бог знает что еще. В целом, они не особо отличались друг от друга, на то время давали...

Хакинг бытовой техники: одна шина, чтобы управлять всеми
Двое реверс-инженеров пробуют разобраться, почему в старой стиральной машине Miele перестал работать отжим. Устранить неполадку им так и не удается — зато они умудряются отреверсить закрытый диагностический протокол и вытащить прошивку управляющей платы. А затем — написать утилиту, которая делает...
На светлой стороне: как разработчики «Солара» решили проблему атакующего ИИ и получили патент
Если у вас есть бизнес, то, скорее всего, у вас есть и продвигающий его сайт. Это визитная карточка любой компании. И это именно та цель, куда первым делом захотят ударить конкуренты или злоумышленники с помощью ботов. «Мой сайт — моя крепость», — так можно перефразировать известное выражение. А...

«Похороны email» отменяются: Как старый почтовый ящик стал последним оплотом цифрового суверенитета
Или: Почему в 2026 году ваша рассылка — это единственное, что гиганты интернета у вас не отняли 📨 Предисловие: Технология, которую хоронили 20 лет, а она всё ещё живее всех живых Давайте честно. Если бы email-маркетинг был человеком, ему уже давно выдали бы паспорт, проводили на пенсию и, возможно,...

Скриншоты не победить, но скрейпинг можно удорожить: 4 слоя защиты изображений на UGC-платформе
У меня есть платформа для работы с метафорическими ассоциативными картами. Это инструмент психологов, коучей: колода картинок, вопросы, разговор. Звучит нишево, но суть задачи универсальна – авторский визуальный контент в вебе, который надо защитить от массового скачивания и пиратства. При этом...

Portal: от Stored XSS к захвату пользовательских данных
Всем привет, меня зовут Влад, aka Arkeil. Довольно часто решаю таски на платформе Standoff 365 и совсем недавно мне удалось попасть в топ-25 атакующих по итогам первого сезона на Standoff Hackbase. Эта статья посвящена разбору хоста Portal на Standalone. Нам было нужно реализовать утечку...

Безопасность веба: итоги 2025 года и взгляд в будущее
На связи Лука Сафонов — бизнес-партнер по инновационному развитию компании «Гарда». В прошлой статье я рассказывал про организацию сетевой безопасности в финтехе, а сегодня хочу поговорить в целом про безопасность веба. Узнать подробности...

Применяем TLA+ на практике
Привет, Хабр! Меня зовут Сергей, я работают в компании InfoWatch разработчиком на продукте ARMA Стена (NGFW). Подробнее о том, что такое ARMA Стена, можно прочитать тут. В этой статье я хочу поделиться опытом применения метода формальной верификации в решении практической бизнес-задачи. Сразу...
Каналы в MAX: какие бывают и какой выбрать бизнесу
Шаг пятый: принятие....
Проникнуть в офис через Office
В феврале российские компании столкнулись с целевой атакой хакеров из группировки BO Team (также известной как Black Owl, Lifting Zmiy и Hoody Hyena). Злоумышленники использовали уязвимость в системах с установленным пакетом Microsoft Office, распространяя фишинговые письма с RTF‑файлами,...

ML-дайджест: автономные агенты, новый стандарт безопасности и инференс-гонка
Пока индустрия спорит о «пузыре», обсуждая, почему оценка очередного стартапа с одной оберткой над GPT-5 на высоте, реальный сектор строит AI-инфраструктуру. Мы движемся к сервисам, где по кнопкам в интерфейсах будут кликать не люди, а автономные агенты. В этом дайджесте разберем подробности самых...

Умные устройства и человеческое тело
Давайте поговорим о современных носимых устройствах. Самые известные из них — это, конечно, умные часы, фитнес-браслеты, наушники и умные кольца. Новая волна популярности умных колец связана с добавлением в них новых функций и интеграцией с ИИ. Многие люди скептически относятся к подобным гаджетам,...
Глава: «Цифровые души: Топливо, призраки или новый вид разума?»
Формат: Выпуск популярного научно-популярного канала «Физика для чайников» на платформе «VidStream», ведущий — Михаил «Майк» Светлов, бывший биофизик, ныне независимый обозреватель Эпизод 47: «Призраки в серверах — что мы знаем о цифровых копиях спустя 20 лет» Дата выхода: 3 октября 2075 года...

Secure Token и Bootstrap Token в macOS
Всем привет! Меня зовут Эрик, я инженер технической поддержки в Ринго. Если вы администрируете Mac в корпоративной среде, то рано или поздно сталкиваетесь с загадочными сущностями: Secure Token, Bootstrap Token, volume owner, OIK, KEK, VEK. Проблема в том, что официальная документация Apple...