Про интернет
Подборка новостных лент с тематических сайтов об интернете, таких как: Роем.Ру, vc.ru, Хабрахабр и другие.

UVS: честность розыгрыша как факт, который можно пересчитать, а не как бумажка, которой никто не верит
Сертификат комплаенса — мёртвая бумага: через два часа хотфикс делает сертифицированный хеш недействительным, и никто не замечает. UVS заменяет «доверьтесь нам» на то, что любой пересчитает сам: deriveTier выводит тир из улик, а не из бейджа. drand + двойной RFC-3161-якорь + WASM-движок, собираемый...

Кандидат против алгоритма: как ИИ, Хедхантер и HR ломают рынок труда (и что с этим делать безопаснику)
В ИБ и IT до сих пор рассказывают сказку про «рынок кандидата». На практике вами торгуются алгоритмы, скрытые критерии и корпоративная шизофрения. Разбираю по опыту своему и гостьи подкаста, HR‑эксперта Екатерины Днепровской, как устроен этот цирк и как в нём выживать именно технарю и безопаснику....

Справедливость для всей ИТ-сферы: почему нам нужен официальный «День специалиста информационных технологий»
На сегодняшний день сфера ИТ в России — это огромная индустрия, где работают сотни тысяч специалистов. Официально государство признало значимость этой профессии еще в 2009 году, когда был учрежден День программиста (Указ Президента РФ № 1034). Но даже тогда эта формулировка сужала всю индустрию до...

SaveWalterWhite — прохождение простой машины на платформе Aclabs.pro
Данный таск был активен в 6 сезоне CTF, который проходил на платформе ACLAbs. Это простая машина, однако имеет 5 флагов. Сначала раскрутим RFI до RCE, далее будем повышать привелегии, пройдемся по горизонтальному перемещению и в конце сбежим из контейнера. Кстати 12 июня стартует новый, 7 сезон на...

Кто ворует ваш GPU: атаки на открытые LLM-эндпоинты (Ollama, llama.cpp) — и при чём тут кража облачных ключей
Коротко тезис: открытый Ollama — это бесплатный GPU для атакующего, и охота за таким compute давно поставлена на поток. Но за май наша сеть ханипотов (приманки в DE/US/RU) зафиксировала не только воровство инференса, а нечто новое — использование LLM-эндпоинта как SSRF-плацдарма для кражи облачных...

Проверка возраста без персональных данных и биометрии: встраиваем в веб-страницу за 5 минут
Продолжаем рассказывать об альтернативном способе подтверждения возраста на веб-ресурсах без использования биометрии, интеграции с ЕБС и раскрытия персональных данных. О том, как это можно сделать, мы подробно писали в прошлой статье. Теперь разберемся, как реализовать подобный сценарий с помощью...

Кейс: тест DLP, с которого ничего не началось
Слепая дружба: CEO доверял ему всё, а DLP вычислил бэкдор на рабочем столе или как «неприкасаемый» сисадмин устроил себе клондайк из паролей и малвари. Привет! Я — Катя DLPшка. Недавно пришла в профессию и начала свой путь самурая аналитика в информационной безопасности Четыре года в вузе я наивно...
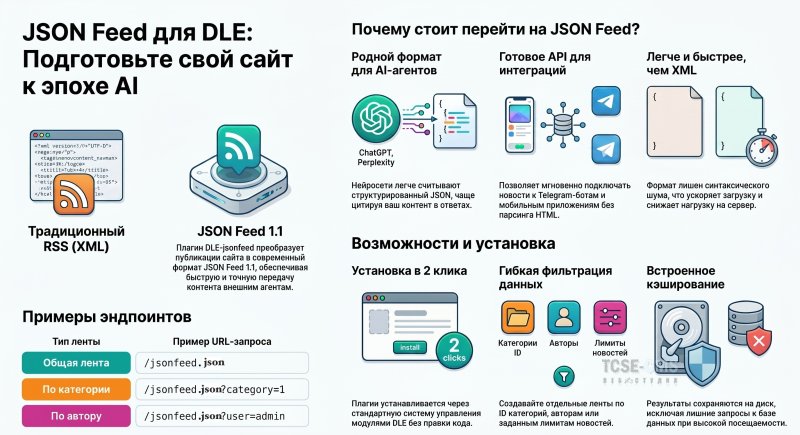
JSON Feed для DLE: Накормите нейросети тем, что они любят
Или: Как превратить ваш скучный XML-фид в изысканный JSON-десерт для AI-агентов и подписчиков Feedly 📡 Пролог: RSS не умер, он просто устал RSS был великим. Серьёзно. В 2000-х он позволил читать блоги без соцсетей, без алгоритмов, без рекламы. Это был открытый веб в чистом виде. Но время идёт. XML...
Spark_news: «Почта России» запустила мобильную связь под своим брендом
...

Мифы о Mythos: как Anthropic пытается продать страх
Последние два месяца в кибербезопасности только и разговоров, что о Mythos. Новая модель Anthropic, которую компания отказалась выпускать в открытый доступ, слишком опасная, по заявлениям разработчиков: находит zero-day-уязвимости в каждой крупной операционной системе и каждом браузере, строит...

Промпт-инъекции в реальных данных, широкие права доступа и другие способы сломать ИИ-агента
Привет, Хабр! На связи команда Jay Guard — платформы, которая помогает безопасно использовать языковые модели и ИИ-агентов. Недавно мы опубликовали статью про AI-агента для HR-процессов. В комментариях почти сразу появились вопросы про данные — куда уходят персональные данные, что из этого видит...

4 дыры в защите персональных данных сотрудников, которые должен закрыть HR в 2026 году
Привет! С вами Руслан Нуриев, методолог-аналитик компании Directum. Хочу обсудить тему, игнорирование которой все чаще обходится компаниям очень дорого: безопасное хранение и передачу персональных данных кандидатов и сотрудников. Прольем свет на моменты из слепой зоны обработки ПДн в компании....

Делаем своё «цифровое королевство» прочным и устойчивым — инструкция для «чайников»
Халё‑малё (привет‑привет), мой вожделенный читатель! В наше, признаться, не очень спокойное время каждый, у кого есть телефон (а часто и компьютер), должен особенно заботиться о своём маленьком «цифровом королевстве». Вирусы, трояны, черви, а главное — телефонные мошенники постоянно хотят пожинать...
Я жуликам пообещал, поэтому пост (по факту статья, ибо много букв), пусть и не там где озвучил
Заходит ко мне коллега, и говорит: меня тут в чат добавили, я боюсь туда заходить (сказались годы запугиваний и утомительных бесед). Ну я пошел и зашел....
Scanbase.ru: Госдума ввела штрафы до 700 000 ₽ за авторизацию через иностранные сервисы: что изменить на сайте до конца июня
...

X-Real-IP, X-Forwarded-For и белый список WAF: разбор опасного мисконфига
Привет, Хабр. Меня зовут Аскар Добряков, ведущий эксперт направления защиты данных и приложений в К2 Кибербезопасность, занимаюсь WAF и цепочками обратных прокси. В одном из недавних проектов мы с коллегами натолкнулись на странную реакцию WAF: подставляешь в запрос X-Real-IP, а WAF принимает его...

Как не отдать рецепт крабсбургера ИИ: Guardrails-фильтр против утечек данных
ИИ, большие языковые модели, ассистенты, агенты — нам обещали безграничную свободу и автоматизацию, но на практике отсыпали еще больше ограничений, правил и страхов. В итоге мы получаем длинные списки запретов, требований по безопасности и постоянно переживаем, что любой промпт может случайно...