Совместные курсы Group-IB и Belkasoft: чему научим и кому приходить
Алгоритмы и тактика реагирования на инциденты информационной безопасности, тенденции актуальных кибератак, подходы к расследованию утечек данных в компаниях, исследование браузеров и мобильных устройств, анализ зашифрованных файлов, извлечение данных о геолокации и аналитика больших объемов данных...
Несколько историй из жизни JSOC CERT, или Небанальная форензика
Мы в JSOC CERT расследуем инциденты. Вообще все 170 человек в JSOC занимаются расследованиями, но в руки экспертов CERT попадают наиболее технологически сложные случаи. Как, к примеру, обнаружить следы вредоноса, если злоумышленник прибрал за собой? Каким образом найти «волшебника», удалившего...
Время не ждет: чем Windows 10 Timeline может быть полезен криминалисту
При расследовании инцидентов и вирусных атак для реконструкции событий, происходивших в компьютере пользователя, криминалисты часто используют различные виды таймлайна. Как правило, таймлайн представляет собой огромный текстовый файл или таблицу, в которой в хронологической последовательности...
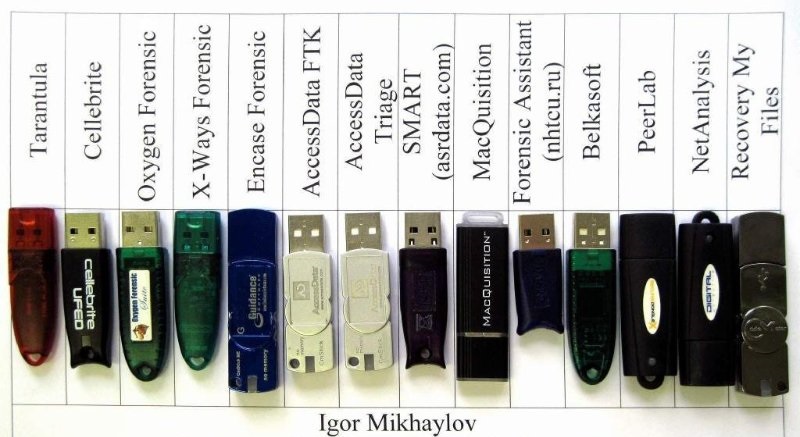
Ключ на старт: лучшие программные и аппаратные средства для компьютерной криминалистики
Вот так раньше выглядела одна из визиток Игоря Михайлова, специалиста Лаборатории компьютерной криминалистики Group-IB. На ней — аппаратные ключи программ, которыми пользовался эксперт при проведении криминалистических экспертиз. Стоимость только этих программных продуктов превышает 2 миллиона...
Безопасность IoT. Выпуск 2. Умный дом
Умный дом представлен широком набором устройством. Во второй части цикла публикаций о безопасности IoT будут рассмотрены умные ТВ приставки, умная кухня, голосовые помощники и освещение. Ссылка на 1 часть. Читать дальше →...
Далее