
[recovery mode] Как развернуть свой Wireguard VPN сервер с WEB-интерфейсом за одну команду
WireGuard является одним из наиболее популярных и простых в использовании VPN-решений, предоставляющих безопасное сетевое соединение. Если вы ищете быстрый и простой способ развернуть собственный VPN-сервер WireGuard с WEB-интерфейсом, то Docker-контейнер представляет отличное решение. В этой...
Докер в опасности, или как искать уязвимости в образах контейнеров
Всем привет! Меня зовут Роман, я — DevOps-инженер компании Nixys. Продолжаем тему безопасности и рисков. В предыдущей статье говорилось о безопасном подходе к эксплуатации облачных инфраструктур, в этой — расскажу про безопасность docker-образов: какие уязвимости бывают, как их искать в энтих самых...
Безопасность контейнеризированных приложений в рамках DevSecOps: какие практики использовать и с чего начать
Привет! Меня зовут Михаил Черешнев, я работаю в компании Swordfish Security, где плотно занимаюсь вопросами внедрения DevSecOps. В этой статье мы рассмотрим процесс безопасной разработки контейнеризированных приложений от IaC манифестов до Runtime. А также попробуем определить самые простые и...
Храним секреты своих проектов в Yandex Lockbox и используем их за пределами Yandex Cloud
Привет {{ habra_user.name }}! Не так давно Яндекс Облако вышли в релиз с сервисом хранения секретов Yandex Lockbox. Хочу поделиться опытом его использования в своем личном проекте. Пригодится тем, кто думает о том, как уйти от использования «.env» файлов и доверить хранить самое важное облачному...
Я разработал свой keyless продукт для удостоверения Docker образов — DIA
Идея подписи и проверки образов Docker крутилась у меня давно. Неоднократно исследовались различные решения от Notary до Cosign. Так или иначе все эти продукты были сложны для использования, требовали отдельного хранилища для криптографической информации + на клиентах также нужно было где то...
Немного о безопасности Kubernetes
Сегодняшняя статья будет посвящена обеспечению безопасности Kubernetes. Мы рассмотрим специфику защиты Kubernetes, и начнем мы с рассмотрения вопросов безопасности контейнеров. Читать далее...
Методы обеспечения безопасности контейнеров Docker
Сегодня Docker является одним из самых популярных инструментов в области контейнеризации. В основе Docker заложена концепция использования контейнеров. С технической точки зрения контейнер — это процесс, наподобие тех, которые запускаются в операционных системах. Как и любой другой продукт, Docker...
КриптоПро в Linux контейнере для использования КЭП от ФНС
С Нового Года в России от Индивидуальных Предпринимателей (ИП) и директоров Обществ с Ограниченной Ответственностью (ООО) требуют использовать Квалифицированную Электронную Подпись (КЭП) выданную Федеральной Налоговой Службой (ФНС). В этой статье речь пойдёт о том, как работать с КЭП от ФНС под...
Как мы строили безопасное web приложение на базе WIKI.JS
Особенности и условия Читать далее...
Что, если… забыть про безопасность кластера k8s?
Я думаю, многие слышали про громкий инцидент произошедший с Tesla в 2018 году, когда группа хакеров через консоль Kubernetes смогли получить доступ к аккаунту. После чего изрядно повеселились и настроили майнер в облачном сервисе Amazon Web Services. У многих людей сразу же возникает вопрос в...
Подсвечиваем проблемные зоны на коленке с SonarQube и Docker Desktop
Привет, меня зовут Андрей, я руководитель бэкенд разработки компании Бимейстер. Хочу поделиться опытом быстрого подсвечивания возможных проблемных зон объёмного и малознакомого кода. Читать далее...
VPN на минималках ч.2, или трое в docker не считая туннеля
Привет, хабр! К прошлой статье закономерно возник ряд вопросов, и, перед тем как продолжить рассказ о внутривенном курсе отечественного велосипедостроения внесу ряд важных уточнений. Как мне показалось, постановка задачи была достаточно понятной. Со временем оказалось, что всё-таки показалось....
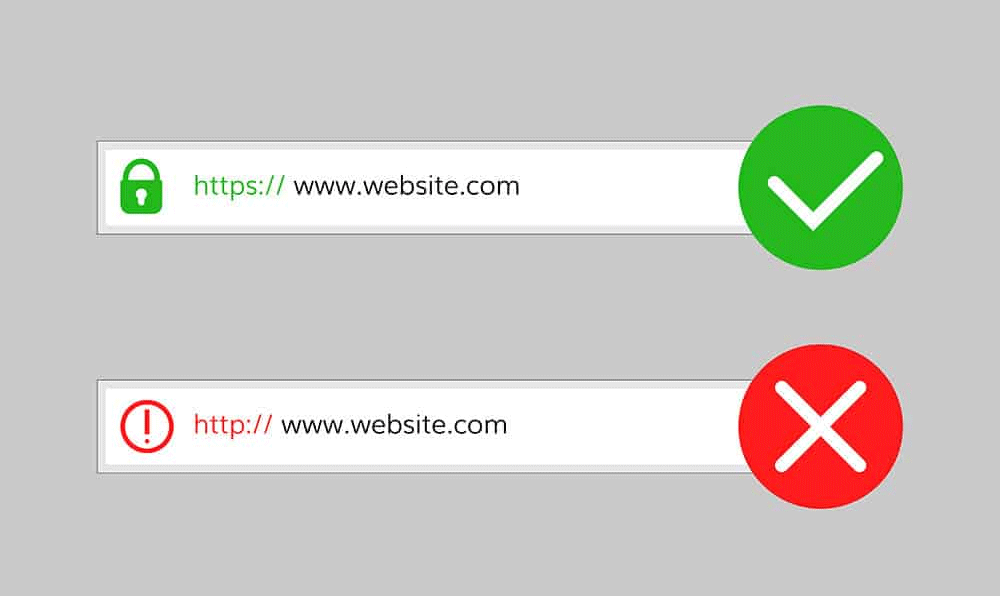
Чёрная пятница 26.11 — предупреждение об опасности. Смотрите на сертификаты EV SSL
По статистике, в последнюю пятницу перед декабрём обыватели начинают массово закупаться подарками к Новому году. Например, в США примерно 70% взрослых граждан делают покупки в этот день, который в связи с огромной прибылью (чёрный цвет в бухгалтерии) коммерсанты называют «чёрным» днём. К сожалению,...
DevSecOps «за 5 копеек»
В этой статье один из сотрудников нашей компании Сергей Полунин Belowzero273 расскажет, как с помощью бесплатных инструментов можно построить простой CI/CD-пайплайн с инструментами контроля безопасности. И сделает это настолько просто, чтобы если даже вы никогда не слышали о подобном подходе, то...
Обеспечиваем безопасность стеков Docker Compose с помощью CrowdSec
В этой статье рассказывается, как объединить CrowdSec и Docker Compose для защиты приложений, заключенных в контейнеры. Это позволит нам: • автоматически закрывать скомпрометированным IP-адресам доступ к нашим контейнерным сервисам; • вручную добавлять/удалять и проверять решения о запрете; •...
Часто забываемые правила безопасности Docker: заметки энтузиаста ИБ
Последние пару лет я помогаю клиентам нашего облака внедрять DevOps-практики и делюсь своим опытом инженера DevOps. К сожалению, вопросы про информационную безопасность возникают у клиентов зачастую тогда, когда уже что-то произошло. У меня как у любителя киберзащиты постепенно накопилась целая...
Представляем Red Hat Advanced Cluster Security for Kubernetes
В конце апреля 2021 года Red Hat анонсировала новую редакцию своей платформы OpenShift – OpenShift Platform Plus, в состав которой входит решение Red Hat Advanced Cluster Security for Kubernetes на основе технологий компании StackRox. Сегодня мы расскажем, какие задачи безопасности OpenShift...
[Перевод] Dockle — Диагностика безопасности контейнеров
В этой статье мы рассмотрим Dockle — инструмент для проверки безопасности образов контейнеров, который можно использовать для поиска уязвимостей. Кроме того, с его помощью можно выполнять проверку на соответствие Best Practice, чтобы убедиться, что образ действительно создается на основе...