
В России запретили параллельный импорт компьютеров и комплектующих Samsung, Acer, Kingston, Intel и т.д. Что это значит
Вы заметили, что заголовки на тему нового запрета в параллельном импорте довольно жесткие, мол все пропало, техники не будет? Это из-за того, что в новостях все сильно упрощают. В реальности нюансов больше, и не все они в минус. Заголовки звучат громко и привлекают внимание, но если открыть сам...

Как НМИЦК им. Е.И. Чазова отслеживает риски сердечно‑сосудистых заболеваний: от ручной работы к инструменту на базе ИИ
Острый коронарный синдром (ОКС) — наиболее рисковая форма ишемической болезни сердца. Пациенты, которые перенесли ОКС, попадают в группу крайне высокого риска последующих сердечно‑сосудистых осложнений. Смертность в этой категории больных составляет до 20% в течение 4 лет. НМИЦ кардиологии им. ак....

Удаляем фон и замазываем лица прямо в браузере: ONNX Runtime, MediaPipe и грабли Service Worker
TL;DR. Две нейросетевые задачи — удаление фона (ONNX Runtime Web + модель silueta) и замазывание лиц (MediaPipe Tasks Vision + BlazeFace) — запущены полностью на клиенте: ни один пиксель не уходит на сервер. Ниже — почему «в браузере», какие модели выбраны и почему, как тянуть 43-мегабайтную модель...
В большинстве категорий россияне предпочитают потреблять контент с рекламой, а не платить за него
От 70 до 93% предпочитают контент с рекламой платному доступу, а 89% воспринимают рекламу как справедливое условие бесплатного потребления...

Спросите эксперта: всё о безопасности контейнеров и DevSecOps
Привет, Хабр! Контейнеризация уже давно стала стандартом де-факто для современной разработки. Но вместе со скоростью и гибкостью Kubernetes и Docker принесли и новые головные боли для команд безопасности. Как защитить то, что живет всего несколько часов? Как внедрить DevSecOps и не свести с ума...

«РБПО для бедных»: сказ о том, как стартап безопасность прикручивал
Сказка — ложь, да в ней намек, разработчикам урок. В некотором опенспейсе, в некотором коворкинге завелся один стартап. С кофе-машиной, горящими дедлайнами и вечными созвонами. Решили там сделать ПОшечку невиданную — чтобы пользователи радовались, инвесторы кивали одобрительно, а деньги сами шли в...

Постанализ юзкейсов, или Как спроектировать непрерывную ABAC-авторизацию UI и API. Часть 1
Замечаете, что безопасность становится важнейшим атрибутом качества современных систем. А знакомы ли вы с концепцией Zero Trust? Не упустили ли вы момент перехода к непрерывной проверке безопасности? А значит уже сегодня нужно уметь оценивать влияние требований авторизации на UI и API, дизайн...

[Перевод] Законы Паркинсона в кибербезопасности ИИ: Шесть угроз системного отказа в автономных системах безопасности
Искусственный интеллект — это не просто еще один технологический слой. Это технология общего назначения, которая открывает новые возможности для операционной деятельности. Сегодня, по мере того как предприятия интегрируют машинное обучение, генеративный ИИ и агентную оркестрацию в свои процессы,...

Технический английский для security engineer: База о том как писать, говорить и проходить интервью
У многих IT/security-специалистов английский ассоциируется с чем-то огромным и неприятным: времена, артикли, неправильные глаголы, идеальное произношение, “надо сначала подтянуть уровень, а потом уже пробовать”. И так по кругу, до бесконечности, их идеал - недостижим, а реальный английский - это...

Чему учить техлидов: как мы прокачали инженерам навыки управления
Хотим рассказать, как провели обучение для наших техлидов: нужно было дополнить их инженерные компетенции базовыми навыками управления, чтобы эффективней выстраивать комплексную кибербезопасность на крупных интеграционных проектах. Программу придумали сами, опираясь на реальный опыт и процессы, а...

Случайный апокалипсис: Как 99 строк кода Роберта Морриса навсегда изменили интернет
Представьте себе интернет 1988 года: всего 60 000 узлов, ламповая атмосфера полного доверия между университетами и военными базами, а пароли спокойно пересылаются открытым текстом. Никаких шифровальщиков, ботнетов и DDoS-атак. Но 2 ноября 23-летний аспирант Корнеллского университета Роберт Моррис...

Почему уязвимости годами живут в инфраструктуре: честный разговор
Дмитрий Беляев, CISO, подкастер, человек, который устал читать красивые отчёты Я провёл подкаст с двумя людьми, которых в нашем цеху представлять не нужно. Александр Леонов - тот самый, кого первым вспоминают, когда речь заходит об управлении уязвимостями в русскоязычном сообществе. И Рустам...

EvertyDesk Lite: зачем мы написали свой RustDesk-совместимый клиент на Rust и добавили в него ИИ
Всем привет! Меня зовут Артур Валиев. Недавно я уже рассказывал на Хабре о том, как мы собирали собственный RustDesk Pro при помощи патчей и кастомных сборок. Но со временем стало понятно, что нам тесно в рамках обычной кастомизации. Мы захотели пойти намного дальше. Начать стоит немного издалека....
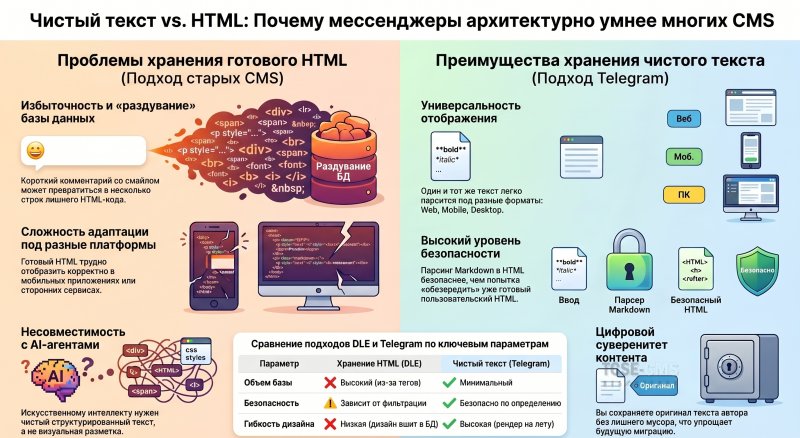
Священная война разметок: Почему DLE хранит HTML, а Telegram — чистый текст
Или: Как BBCode, Markdown и вечный спор о безопасности привели к тому, что мессенджеры умнее CMS 📜 Пролог: Три эпохи, три подхода В начале был HTML. Честный, понятный, вездесущий. Вы писали жирный текст, и браузер его делал жирным. Проблема? Любой пользователь мог написать — и это срабатывало. В...
Глава 2.5. Бизнес и управление: почему "личный бренд" не спасает, а алгоритмы становятся новым начальником
Мы разобрали медицину, еду, фитнес и образование. Везде видели одну и ту же картину: красивая упаковка ("гриль") обещает лёгкий результат, но реальная работа ("мультиварка") требует усилий, регулярности и понимания базовых принципов. В бизнесе и управлении та же история. Только здесь "грилями"...

Foxconn взломали: ваши будущие GPU и iPhone могут стать еще дороже
11 мая 2026 года мир всколыхнула новость: хакерская группировка Nitrogen выложила на своем сайте в даркнете образцы данных, похищенных у Foxconn — крупнейшего контрактного производителя электроники на планете. Чтобы осознать масштабы инцидента, достаточно сказать, что себестоимость товаров Apple и...

Комплимент от мошенников
Привет, с вами снова отдел защиты бренда Angara MTDR! И сегодня мы расскажем, как исследовали ссылки, которые распространяют злоумышленники в социальных сетях и мессенджерах под видом продвижения брендов. Любому пользователю будет приятно, если его страницу в соцсети заметил бренд, да ещё и...

Wazuh: тестирование обработки большого количества событий изменения файлов
Wazuh — популярный open-source инструмент для мониторинга событий безопасности (SIEM), основанный на коде Ossec. Он широко используется для отслеживания изменений файлов, анализа логов и обнаружения угроз. Однако при работе с большой интенсивностью наблюдаемых событий производительность системы...