
Новый кандидат в односторонние функции для криптографии и PRNG
В мире криптографии и безопасных вычислений постоянно ищутся новые, надёжные математические структуры. Традиционные подходы часто опираются на классические алгебраические группы, но что, если нестандартные операции могут предложить уникальные свойства для построения защищённых систем? В этой статье...

Как не потерять доступ к Telegram и защититься от взлома
Прошло уже два года с момента, как я выложил ролик и пост о том, как вернул Telegram своей подруге с помощью javascript. С тех пор мне удалось помочь более чем сотне человек вернуть доступ к своим аккаунтам. Потом способ работать перестал Решил собрать в одном месте важные аспекты безопасности...

Данные на продажу: что происходит с информацией после утечек
Новости о крупных утечках данных больше никого не удивляют. Компании вкладывают миллионы в безопасность, проводят аудиты, но число таких инцидентов продолжает расти. Только в 2024 году Роскомнадзор зафиксировал 135 утечек — это более 710 миллионов записей о россиянах в базах данных. Но что...

Nintendo Switch: ностальгия по детству, вечная битва со стиками и замена термопасты
Привет, Хабр! Меня зовут Дима, я занимаюсь ремонтом техники, а в свободное время пишу для блога МТС на Хабре. Моя прошлая публикация была про дрифт стиков в геймпадах. Пока я над ней работал, появилась идея рассказать о слабых местах своей старенькой Nintendo Switch. Немного предыстории: Switch...
Использование больших языковых моделей (LLM) в Access Management
Может ли искусственный интеллект революционизировать управление доступом? Есть ли подводные камни? Высокие затраты, риск «галлюцинаций», производительность в реальном времени, эффективность - что перевешивает? В данной статье мы разберемся, как можно применить LLM к управлению доступом для...

Укрощение SAML 2.0: нюансы работы с протоколом
Привет, Хабр! На связи Дмитрий Грудинин. Современные корпоративные веб-приложения и облачные сервисы в обязательном порядке требуют безопасной аутентификации и авторизации пользователей. Как правило, для этого используются протоколы: SAML 2.0 или OpenID Connect (OIDC) на базе OAuth. Оба решают...

Это личное! Как femtech-приложения защищают наши данные
Привет! Я Ангелина Сулерова, работаю аналитиком и с недавнего времени пишу тексты для первое русскоязычное медиа о технологиях в сфере женского здоровья ' data-abbr="FemTech Force ">FemTech Force . Это моя первая статья на Хабре, которая затронет одну из важных тем в сфере фемтех —...

[Перевод] Localhost-атака: как Meta и Яндекс отслеживали пользователей Android через localhost
Мы раскрыли новый метод отслеживания, используемый компаниями Meta и Яндекс, который потенциально затрагивает миллиарды пользователей Android. Мы обнаружили, что нативные приложения Android — включая Facebook, Instagram и несколько приложений Яндекса, таких как Карты и Браузер — незаметно слушают...
Рейтинг Рунета выпустил 34 рейтинга digital-подрядчиков
Включая 9 не имеющих аналогов на рынке....

Новые атаки GOFFEE: разбор Kill Chain и анализ вредоносного ПО
В прошлом и нынешнем году коллеги из «Лаборатории Касперского» и BI.Zone рассказывали о группировке GOFFEE (Paper Werewolf). В конце мая мы снова фиксируем ее активность, но немного в другом обличии — можно сказать, в новой овечьей шкуре. Я Никита Полосухин, ведущий аналитик центра мониторинга и...

Взломают или нет? Оцениваем риски вашей информационной системы и моделируем угрозы
Привет, Хабр! Меня зовут Алексей Костянов, я архитектор по информационной безопасности в Selectel. В этой статье я расскажу, как составить список потенциально уязвимых мест вашей информационной системы, и что делать с этим списком. Важно уточнить, что эта статья предназначена по большей части для...

Один на один с Rust
Всем привет! Я Влад Лунин, занимаюсь анализом сложных угроз в экспертном центре безопасности Positive Technologies. В последнее время часто приходится сталкиваться с вредоносным ПО (ВПО), написанном на Rust, поэтому хочу поделиться своим опытом реверса исполняемых файлов, написанном на этом языке....

Крах Builder.ai: как «революционный ИИ-стартап» оказался скамом из сотен программистов из Индии
В мае 2025 года на рынке ИИ-стартапов разразился грандиозный скандал. Компания Builder.ai, на пике оцененная в $1,5 млрд и получившая инвестиции в размере $450 млн от таких гигантов как Microsoft, Softbank и Катарский инвестиционный фонд, объявила о банкротстве. Речь идет о потенциально самом...
Compass Мессенджер: История Питера Тиля: путь от адвоката до сооснователя PayPal и инвестора, который заработал $1 млрд на Facebook*
...
Как торговые сети ищут людей на смены через цифровые платформы и сколько им платят
Как устроен наём в новой диджитал-реальности....
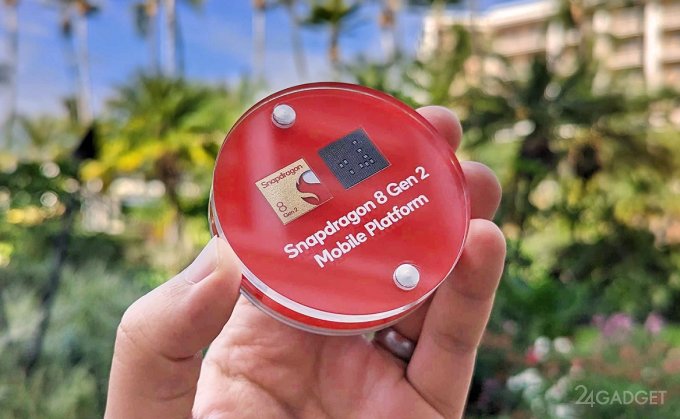
Qualcomm предупредила о трёх уязвимостях в чипах для Android
Компания Qualcomm сообщила о трёх критических уязвимостях в своих мобильных процессорах, которые могут использоваться злоумышленниками. Ошибки затрагивают графический ускоритель Adreno и встречаются в чипах Snapdragon 888 (2021), Snapdragon 8 Gen 2 (2022) и Snapdragon 8 Gen 3 (2023). Патчи уже...

Fplus показала прототип российской игровой консоли с отечественными ОС и импортозамещёнными кнопками
Компания Fplus представила прототипы российской портативной игровой консоли, работающие на отечественной операционной системе и выделяющиеся импортозамещёнными кнопками....

Учёные создали наклейку на лицо за $20, которая предупредит о выгорании
Учёные из Техасского университета в Остине (University of Texas at Austin) разработали недорогую персонализированную электронную татуировку для лица, которая отслеживает активность мозга и предупреждает о переутомлении. Устройство может не только зафиксировать перегрузку, но и спрогнозировать её...